IANotizie, 10 nov 2026
Claude Code salva password nei file di progetto: il rischio per i repository pubblici
Riportato da Tom's Hardware Italia, HDblog
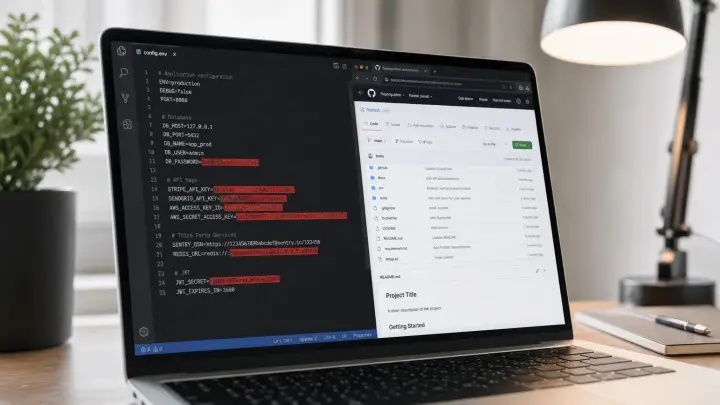
Il file delle impostazioni locali di Claude Code, l'assistente di programmazione di Anthropic, può portare password e chiavi di accesso sui repository pubblici di GitHub. Lo segnala Apiiro.
Nel file sono state trovate password di database, token API e credenziali di root in chiaro. Il rischio nasce dalla gestione dei permessi: la scelta di non ricevere più richieste viene salvata nel file, spesso con il comando completo.
Apiiro ha contato oltre 104.000 copie pubbliche del file. Circa 1.100, riconducibili a 63 organizzazioni, contenevano credenziali reali come token di servizi, password di database o chiavi private. La quota è poco superiore all'1%, ma un solo file può aprire l'accesso a un ambiente di produzione.
Anthropic indica una protezione: il file viene escluso da Git sulla singola macchina. Clonando il codice su un altro computer, però, il file può tornare tracciabile, e in alcuni casi Claude Code ha eseguito il commit senza intervento umano.
Il problema era stato segnalato ad agosto 2025 e chiuso dopo 60 giorni di inattività. Boris Cherny del team di Claude Code ha detto su Hacker News che l'azienda sta valutando come prevenirlo.
Le verifiche consigliate sono: escludere la cartella .claude dal .gitignore del progetto, non solo da quello globale; evitare di scrivere credenziali nei comandi; attivare lo scanner di segreti; in caso di esposizione, revocare subito le chiavi.
Anche gli scanner hanno limiti: 215 credenziali non erano state rilevate da gitleaks e TruffleHog.
Ti piace? La newsletter IA
Ogni giovedì: l’IA che conta per la tua casa.
✓ Gratis · sette edizioni · ci si cancella con un clic
Come ne parla ogni fonte
Notizia originale delle fonti qui sopra. Riassunto di smart-home.space.